Vos données sont-elles en sécurité chez Maieuticapp ?
Vous êtes nombreuses et nombreux à nous avoir rejoints ces derniers mois. Bienvenue, et merci pour votre confiance. 🌿
Parmi les premières questions qui arrivent au support, il y en a une qui revient plus souvent que «Comment coter une visite à domicile ?» :
Où vont mes données, et sont-elles vraiment en sécurité ?
La question est légitime. Certaines et certains d'entre vous ont vu de près ce que donne un logiciel de santé victime d'une cyberattaque. D'autres ont simplement lu les journaux, où les fuites de données battent des records chaque année et où l'intelligence artificielle semble à la fois partout dans nos outils et dans la boîte à outils des pirates.
Dans les deux cas, confier des années de dossiers patients à un nouvel outil mérite mieux qu'un «Faites-nous confiance».
La sécurité de vos dossiers fait partie des choix qui ont fondé Maieuticapp, et nous en avions détaillé l'architecture en novembre 2025. Cet article-ci prend un peu de hauteur, pour vous qui arrivez comme pour celles et ceux qui nous suivent depuis longtemps.
Au programme 👇
- Où dorment vos données
- Qui veille dessus
- Ce que fait (et ne fait pas) l'IA avec vos dossiers
- La partie qui dépend de vous
Sans jargon, ou alors traduit.
🏠 Où dorment vos données
Réponse courte : en France, chez un hébergeur certifié HDS, chiffrées et sauvegardées.
Réponse un peu plus longue :
HDS, c'est quoi ?
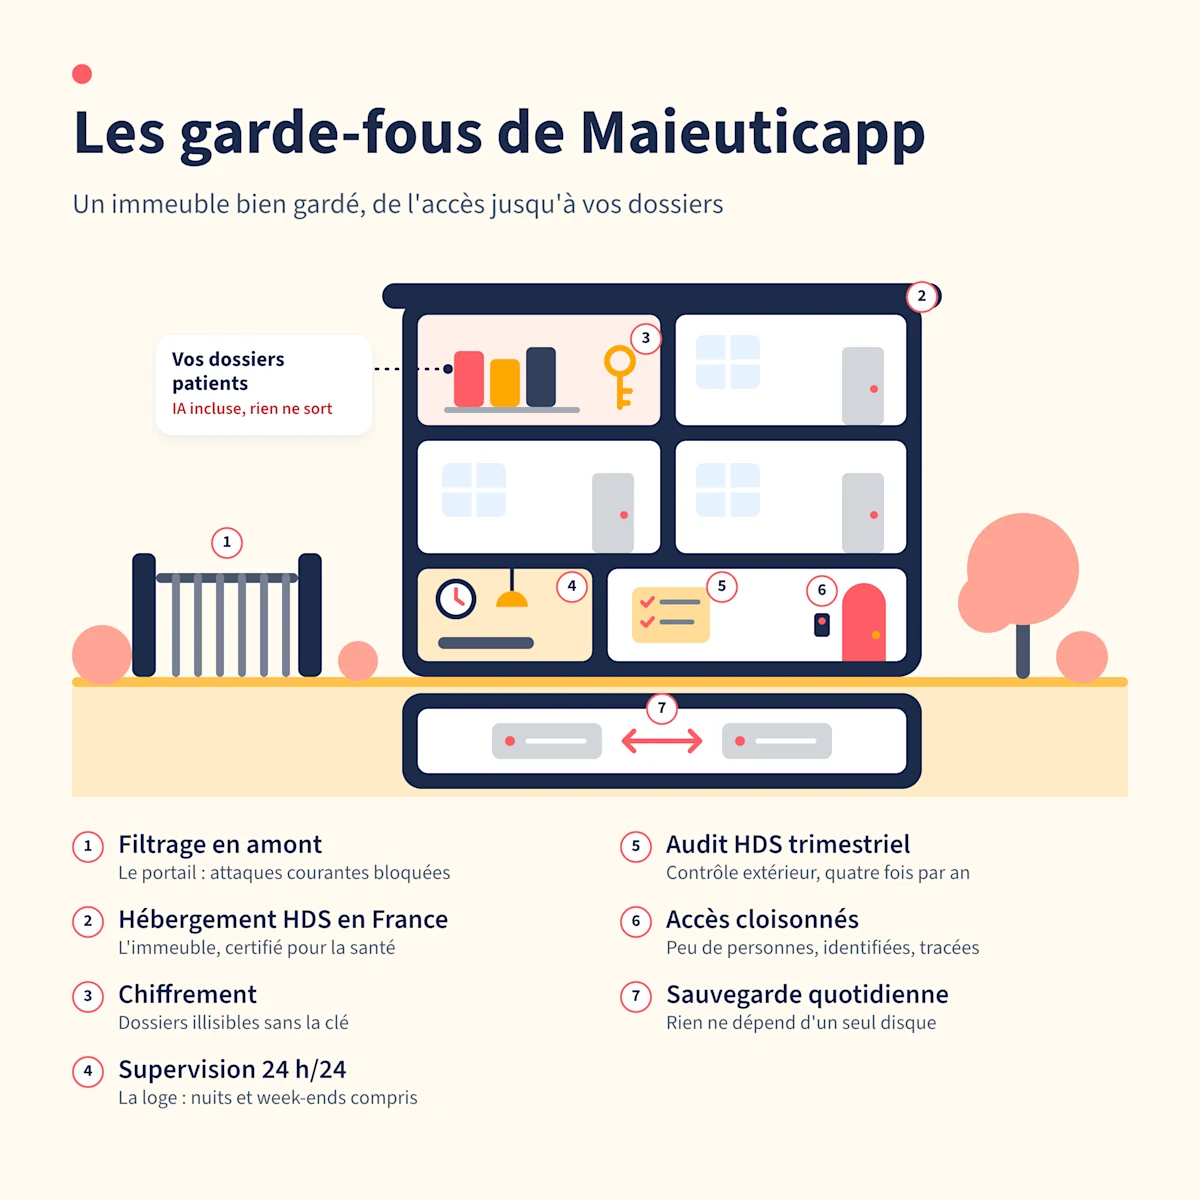
L'Hébergement de Données de Santé est une certification française, délivrée sous le contrôle de l'État. Elle encadre strictement qui peut stocker des données de santé, et comment. Sans elle, un logiciel n'a pas le droit d'héberger vos dossiers. Chez Maieuticapp, toute la chaîne est certifiée HDS, pas seulement un maillon.
Sur quelle infrastructure ?
Maieuticapp tourne sur Amazon Web Services, dans ses centres de données situés en France. Les dossiers sont stockés dans une base de données chiffrée ; les documents (échographies, comptes rendus, PDF analysés) dans un espace de stockage chiffré lui aussi. Chiffré, cela veut dire : illisible pour quiconque n'a pas la clé, même en cas d'accès physique aux machines.
Et s'il y a une panne ?
Nous n'avons pas de serveur unique à redémarrer à la main. Les applications tournent dans des conteneurs qui se relancent automatiquement ailleurs en cas de problème, et une sauvegarde complète est réalisée chaque jour. Perdre vos dossiers parce qu'un disque dur a rendu l'âme ? Ce scénario n'existe pas dans cette architecture.
💡 Un détail qui compte. Maieuticapp est entièrement en ligne. Pas de version installée sur votre ordinateur, pas de base locale à sauvegarder sur une clé USB. Vos dossiers ne sont jamais « sur votre poste », même si vous les consultez depuis votre poste. Nous y reviendrons : c'est précisément là que se joue la partie qui vous concerne.
👀 Qui veille dessus
Une bonne infrastructure sans personne pour la surveiller, c'est une maison avec une porte blindée et personne pour vérifier qu'elle est fermée. Voici qui a les clés et qui fait les rondes.
- Théodo Cloud, notre partenaire d'infogérance.
Des spécialistes du cloud, eux-mêmes certifiés HDS. Ils supervisent la plateforme 24 heures sur 24, appliquent les mises à jour de sécurité et interviennent en cas d'alerte. La surveillance ne s'arrête ni la nuit ni le week-end. - Un audit HDS tous les trimestres.
Quatre fois par an, l'ensemble du dispositif est passé en revue : configuration, accès, correctifs appliqués, points à renforcer. Ce n'est pas une déclaration sur l'honneur, c'est un contrôle régulier dont les résultats sont suivis. - Cloudflare en première ligne.
Avant même d'atteindre nos serveurs, chaque connexion passe par un filtre qui bloque les attaques les plus courantes (saturation, robots, tentatives d'injection) et chiffre tous les échanges entre votre navigateur et Maieuticapp. - Des accès cloisonnés.
Les personnes de l'équipe qui peuvent accéder aux systèmes de production sont peu nombreuses, identifiées, et leurs accès sont tracés. Le support ne « rentre » pas dans vos dossiers : il voit ce que vous lui montrez. - Le Ségur, une couche de contrôle de plus.
La sécurité des données est l'un des deux piliers de la Vague 2 du Ségur du numérique en santé, qui concerne pour la première fois les sages-femmes : accès renforcés, tests d'intrusion, sauvegardes vérifiées, le tout passé au crible par l'ANS. Une partie est déjà en place chez nous (connexion par Pro Santé Connect avec votre e-CPS ou CPS, déconnexion automatique après inactivité), et le reste se construit en coulisses.
🤝 Aucun système n'est invulnérable, et nous ne vous dirons jamais le contraire. Ce que nous pouvons dire, c'est que la plateforme est conçue pour limiter les points d'entrée, surveillée par des professionnelles et professionnels dont c'est le métier, et vérifiée régulièrement par un regard extérieur.
🤖 Et l'intelligence artificielle dans tout ça ?
Deux inquiétudes reviennent souvent, et elles méritent chacune une réponse franche.
📈 « Les fuites de données explosent, et l'IA n'arrange rien. »
C'est vrai.
Dans son rapport annuel 2025, la CNIL recense 6 167 violations de données notifiées en France, en hausse de 9,5 % sur un an. Une sur deux relève d'un piratage, et la santé figure parmi les secteurs les plus touchés (source : CNIL, rapport annuel 2025, mai 2026).
Sa présidente le dit sans détour : les attaques sont rentables, et l'IA permet aux attaquants de les automatiser et de les rendre plus crédibles. Les faux mails de la CPAM sont mieux écrits qu'avant, c'est un fait.
Ce que cela change pour nous : rien dans la direction, tout dans l'intensité. Les mesures décrites plus haut sont précisément celles que la CNIL recommande de généraliser. Nous les renforçons au fil des audits, pas en réaction au dernier titre de presse.
Et c'est aussi pour cela que la partie qui dépend de vous, juste en dessous, compte davantage qu'il y a cinq ans : un mail de phishing bien tourné reste la porte d'entrée la plus fréquente.
🧭 « Si j'utilise l'IA de Maieuticapp, mes dossiers partent où ? »
Nulle part. C'est la réponse courte, et c'est aussi la vraie.
Maieuticapp propose, en option et en phase de test, trois assistants :
- un assistant conversationnel, pour vos questions métier ou sur un dossier ;
- un assistant de consultation, qui écoute l'échange et prépare la trame et un résumé ;
- un assistant de rédaction, pour vos courriers.
Pour tous les trois, les règles sont les mêmes.
🔒 Tout reste chez Maieuticapp. Les données traitées par l'IA ne quittent pas l'environnement de vos dossiers ; aucune n'est transmise à un prestataire extérieur. Vous n'avez donc jamais à recopier des informations de patiente dans un outil grand public, ce qui est, soit dit en passant, le vrai risque de l'IA dans un cabinet.
🛡️ Le même niveau de sécurité que vos dossiers. Même hébergement agréé données de santé, mêmes protections, mêmes audits.
🚫 Vos données ne servent jamais à entraîner l'IA. Ni la nôtre, ni celle de qui que ce soit.
✋ Vous gardez la main. L'IA propose, vous validez. Rien n'est enregistré ni envoyé à votre place : un champ prérempli reste modifiable, un courrier généré reste un brouillon tant que vous ne l'avez pas conservé.
✅ Vous choisissez. Ces assistants sont une option à activer. Pour l'assistant de consultation, l'accord de la patiente est requis avant tout enregistrement.
🔒 Autrement dit : l'IA chez Maieuticapp travaille dans le même environnement sécurisé que le reste de vos données, et nulle part ailleurs.
🔑 La partie qui dépend de vous
Voici le moment un peu moins confortable de l'article, mais vous nous connaissez : nous préférons être honnêtes.
La sécurité d'un logiciel en ligne fonctionne comme un appartement bien gardé. Nous assurons l'immeuble : porte blindée, gardien, caméras, alarme. Mais si la clé est sous le paillasson, ou prêtée à quelqu'un qui dit être le plombier, tout cela ne sert plus à grand-chose.
C'est ce que nos CGV appellent la responsabilité partagée (articles 8 et 10) : Maieuticapp sécurise l'infrastructure, vous restez responsable de vos accès et de vos appareils.
Concrètement, la grande majorité des incidents chez les professionnelles et professionnels de santé ne vient pas d'une faille dans l'hébergement. Elle vient d'un mot de passe réutilisé, d'un ordinateur sans code de verrouillage dans une salle d'attente, ou d'un mail qui ressemblait vraiment beaucoup à un mail de l'Assurance Maladie.
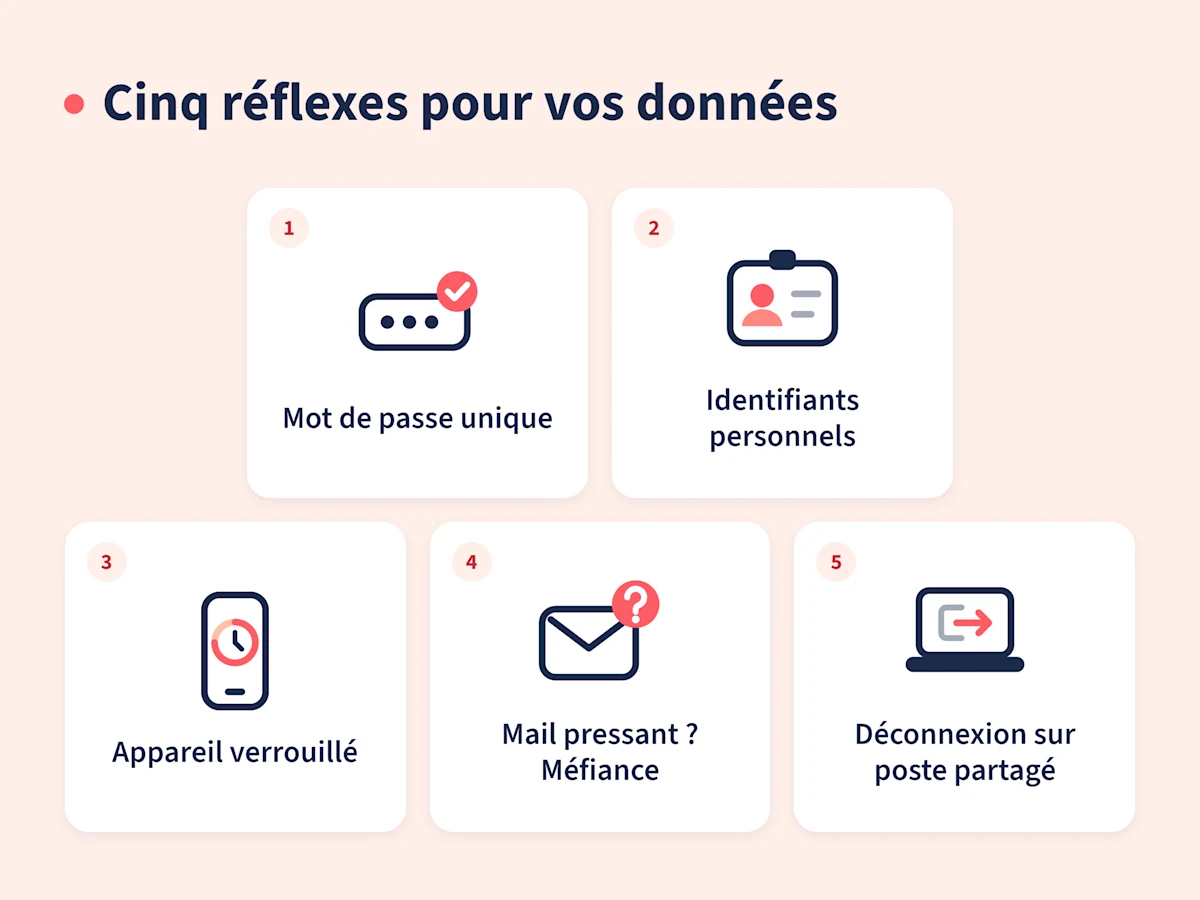
1️⃣ Un mot de passe unique pour Maieuticapp
Long, et que vous n'utilisez nulle part ailleurs. Un gestionnaire de mots de passe le retient pour vous.
2️⃣ Des identifiants qui restent personnels
Y compris entre associées. Partager son accès avec une consœur ou un confrère peut sembler pratique, mais chaque connexion se fait alors en votre nom : impossible de savoir qui a consulté quel dossier, et le secret professionnel n'est plus garanti. En cas d'incident, c'est votre responsabilité qui est engagée. Chaque professionnelle ou professionnel qui consulte des dossiers patients a donc son propre compte.
3️⃣ Un appareil qui se verrouille tout seul
Après quelques minutes, avec un code, une empreinte ou votre visage. Y compris le téléphone sur lequel l'application est installée.
4️⃣ Un doute systématique devant un mail ou un SMS pressant
S'il vous demande de cliquer ou de vous reconnecter, méfiance : Maieuticapp ne vous demandera jamais votre mot de passe par mail. Dans le doute, ouvrir le site directement plutôt que de suivre le lien.
5️⃣ Se déconnecter sur un ordinateur partagé
Au cabinet ou chez une ou un collègue. Fermer l'onglet ne suffit pas toujours.
Pour aller plus loin, niveau par niveau (débutant, intermédiaire, expert), notre Guide de la sage-femme libérale consacre un article complet au sujet : Sécuriser et organiser son univers numérique. Mots de passe, appareils, messagerie sécurisée, RGPD : tout y est, sans être alarmiste.
🌿 L'essentiel à retenir
- 🇫🇷 Vos dossiers sont hébergés en France, chez des prestataires certifiés HDS, chiffrés et sauvegardés chaque jour.
- 👀 La plateforme est supervisée 24 heures sur 24 par un partenaire spécialisé, protégée en amont par Cloudflare, auditée chaque trimestre, et engagée dans le référencement Ségur Vague 2.
- 💻 Rien n'est stocké sur votre ordinateur : pas de base locale à perdre, pas de sauvegarde à penser.
- 🤖 Les outils d'IA de Maieuticapp n'entraînent aucun modèle avec vos données et n'agissent que sur votre demande.
- 🔑 La partie qui vous revient tient en cinq réflexes : mot de passe unique, identifiants jamais partagés, appareils verrouillés, méfiance face aux mails pressants, déconnexion sur les postes partagés.
- 🤝 Nous ne promettons pas l'invulnérabilité. Nous promettons de la rigueur, des contrôles réguliers et de la transparence si quelque chose devait arriver.
Pour aller plus loin avec Maieuticapp
Une question précise sur la sécurité, le RGPD ou l'hébergement ? Nous écrire via le support dans l'application : nous répondons, y compris quand la question est technique. Et si la réponse mérite d'être partagée, elle finira dans le centre d'aide.
- 📄 L'article de novembre 2025, plus technique sur l'architecture : Sécurité des données de santé : comment Maieuticapp protège les sages-femmes et leurs patientes
- 🌊 Ce que le Ségur Vague 2 change concrètement, sécurité comprise : Ségur du numérique, Vague 2 : ce qui change vraiment pour les sages-femmes
- 📘 Le Guide de la sage-femme libérale, côté équipements et habitudes : Sécuriser et organiser son univers numérique